
IAME — Microsoft 365
Una sola identità, tutta l'azienda.
IAME: migrazione da Google Workspace a Microsoft 365 per 46 utenti, circa 2,7 TB tra posta e file, con identità unica su Entra ID e dispositivi gestiti con Intune. Di Unlead.
- Cliente
- IAME
- Sede
- Verdellino (BG)
- Settore
- Motorsport
- Servizi
- IT gestito
Il progetto
Da Google Workspace a Microsoft 365: 46 utenti e una sola identità per posta, documenti e dispositivi
Il cliente
IAME progetta, produce e vende motori da kart a Verdellino, in provincia di Bergamo, dal 1968, e con IAME Motorsport organizza campionati in tutto il mondo. Fa parte del gruppo Korus, che riunisce aziende italiane del motorsport. Per IAME curiamo già il sito e la piattaforma dei campionati.
La richiesta
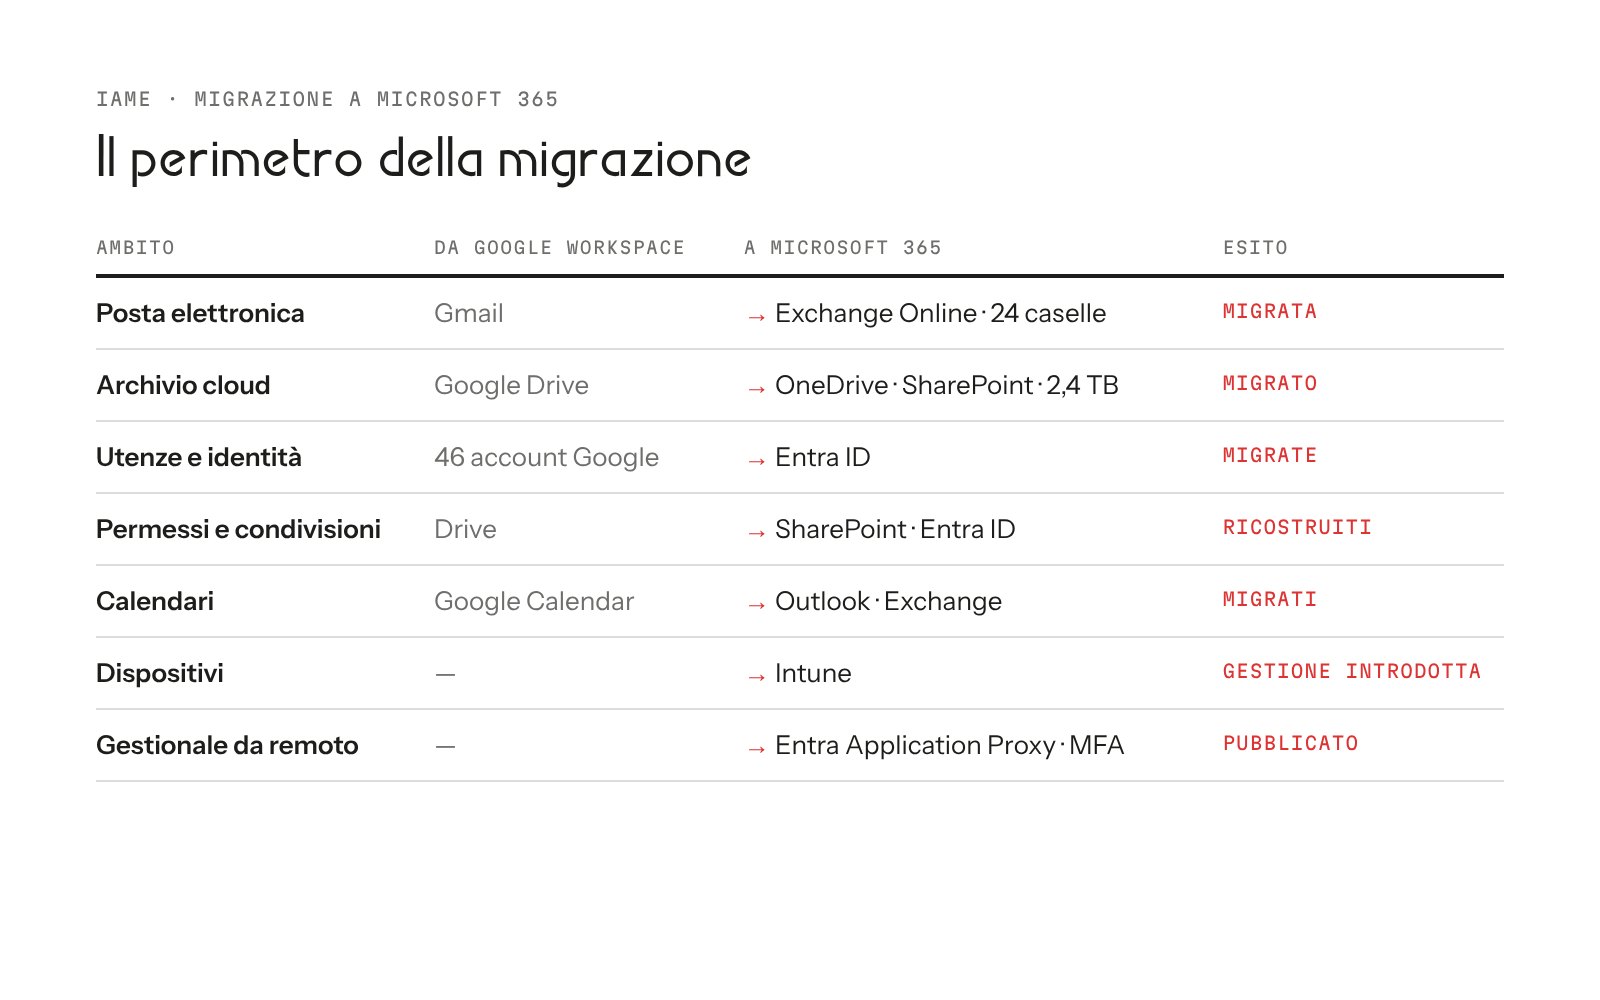
Portare l'azienda da Google Workspace a Microsoft 365: posta, archivio cloud, utenze, permessi e calendari di 46 account. E non solo cambiare casella email, ma avere un ambiente che governi identità, dispositivi, documenti e sicurezza da un'unica console.
Il metodo
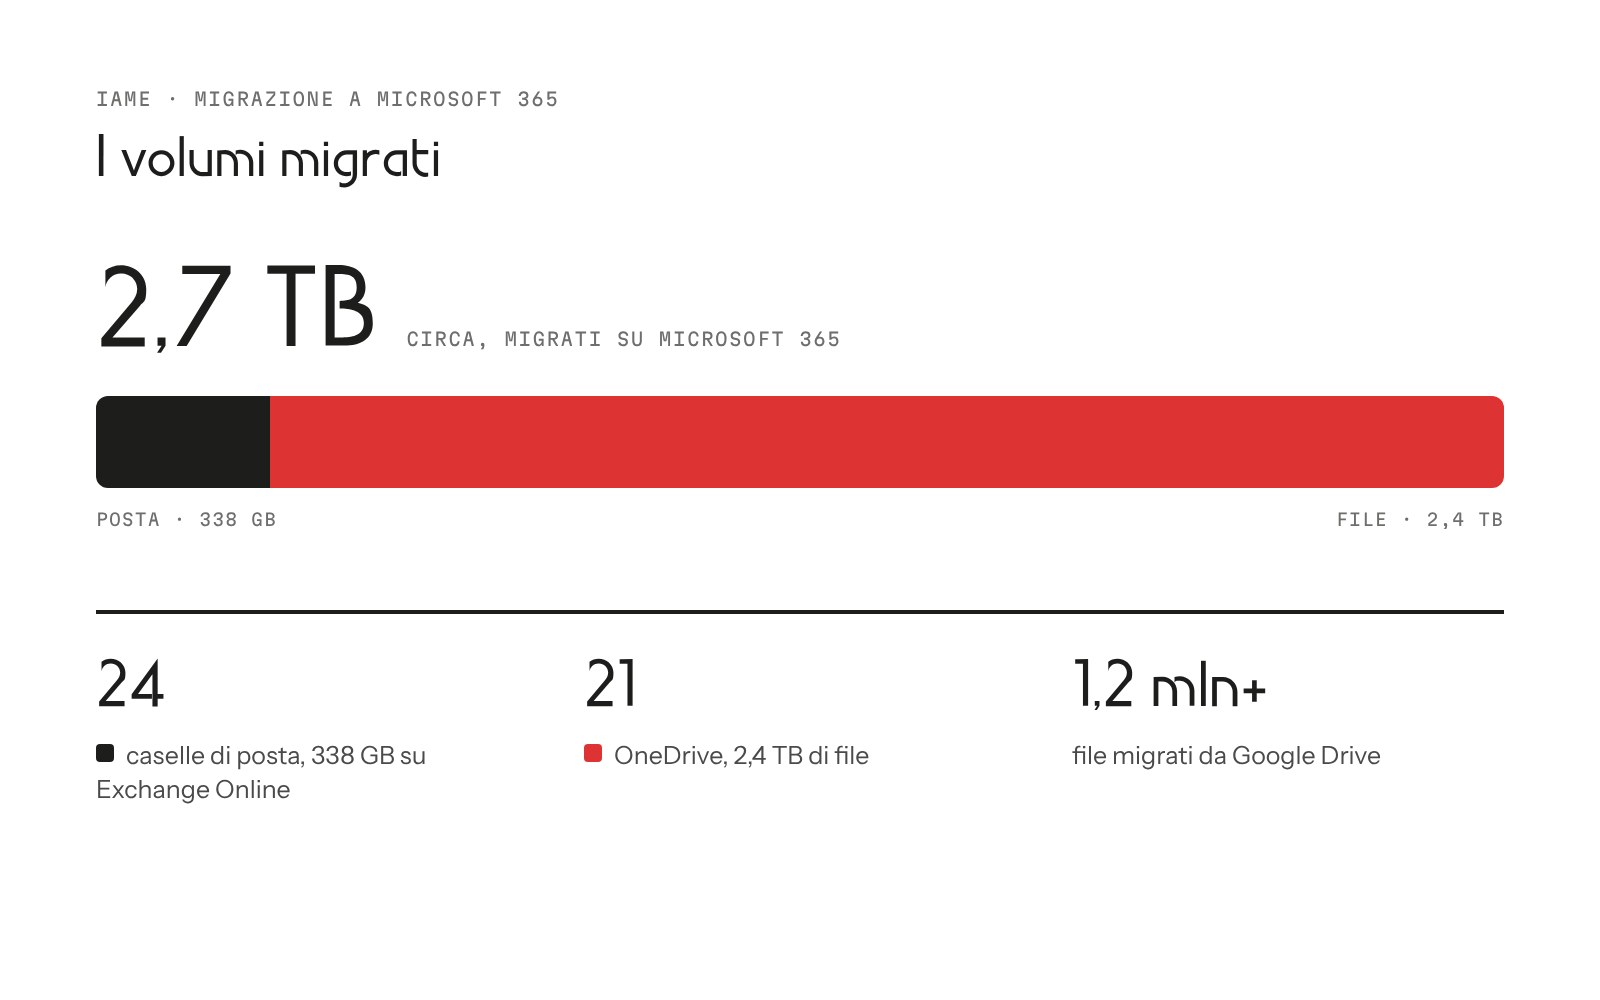
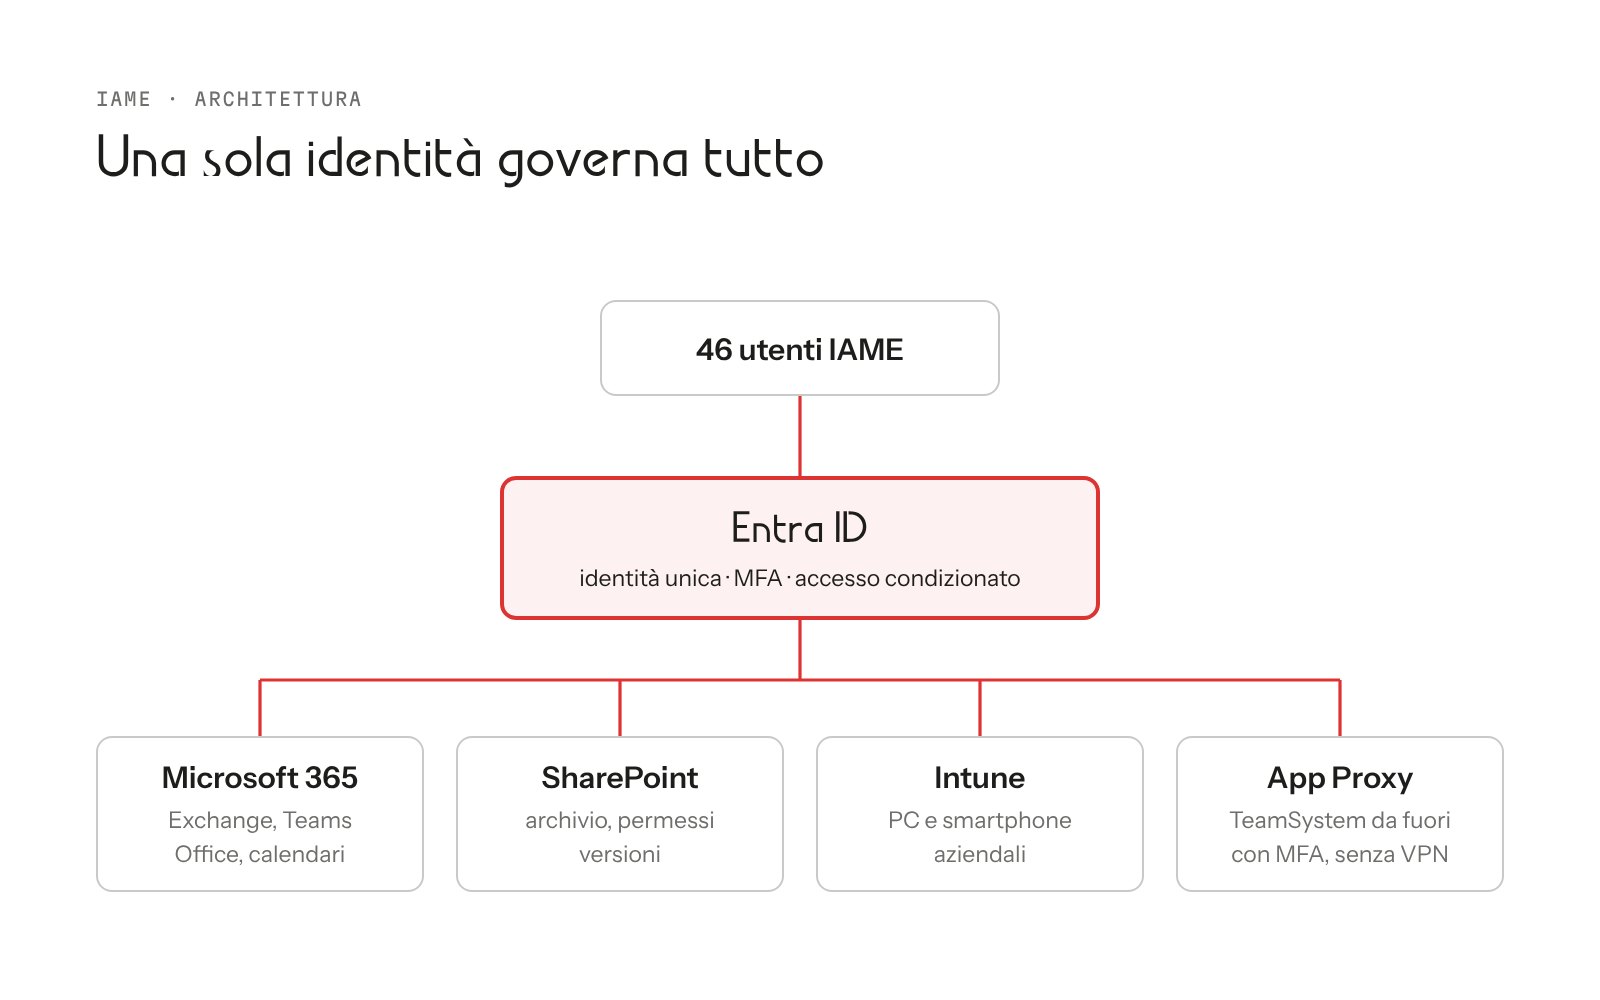
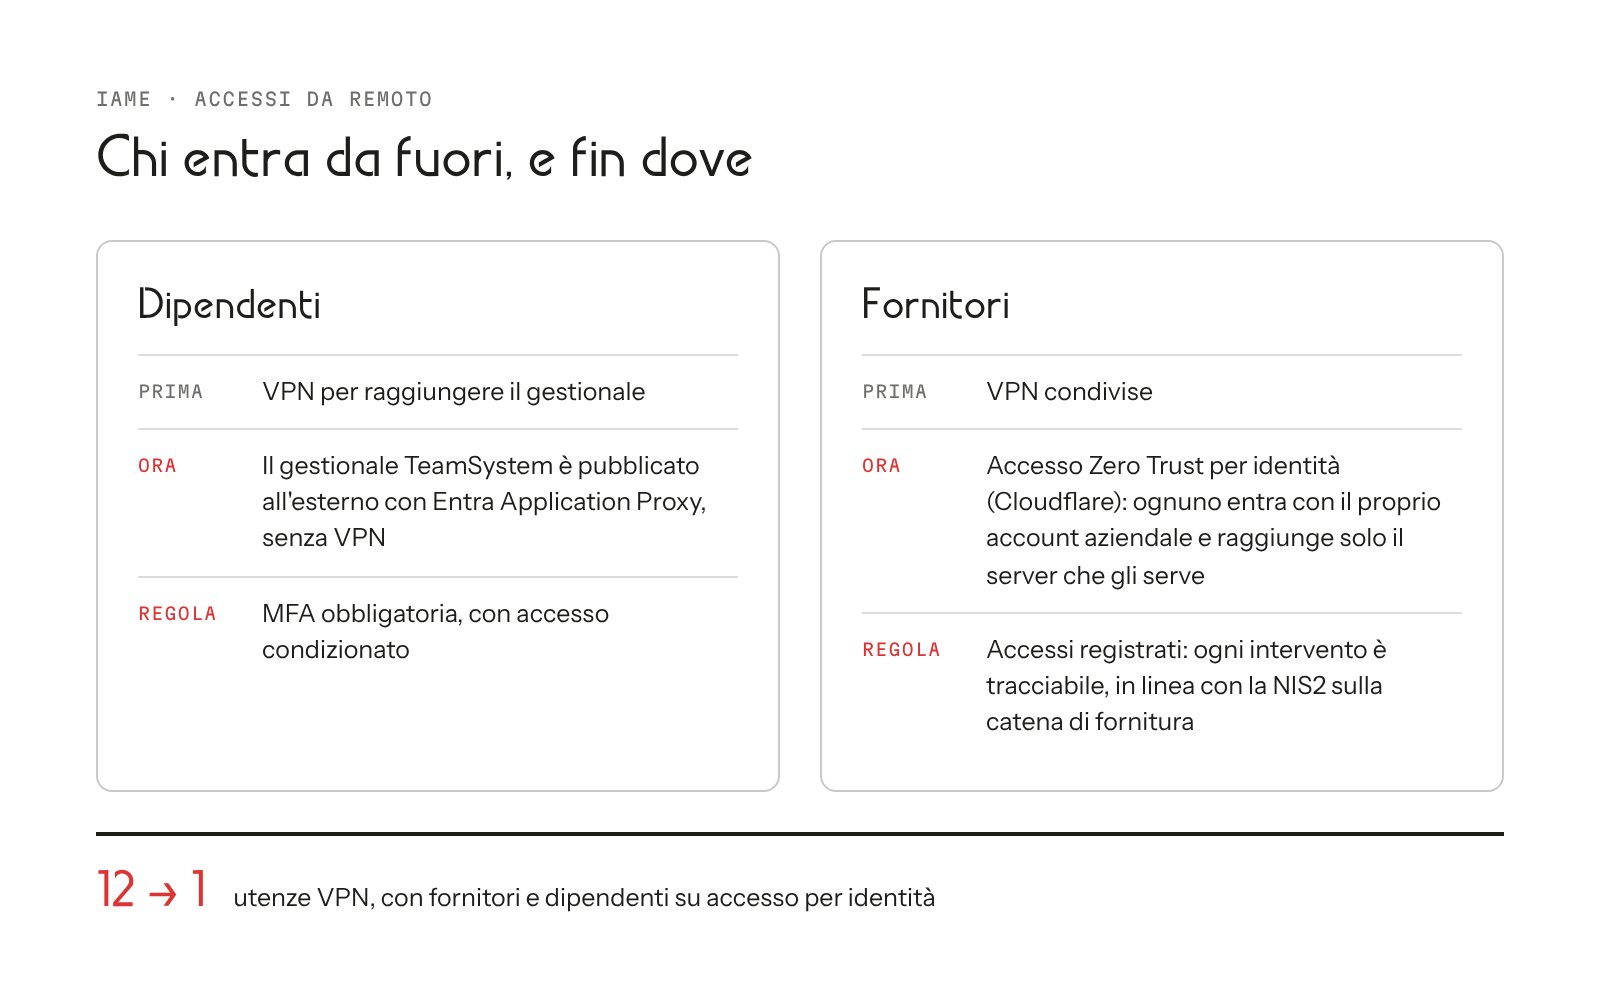
Abbiamo migrato circa 2,7 TB su Microsoft 365: 338 GB di posta su 24 caselle, da Gmail a Exchange Online, e 2,4 TB di file su 21 OneDrive, per oltre 1,2 milioni di file. I calendari sono passati su Outlook, le utenze su Entra ID, e i permessi sono stati ricostruiti in SharePoint. Entra ID è il punto di controllo: ogni utente accede a tutti i servizi con un'unica identità, con autenticazione a più fattori e accesso condizionato. Abbiamo introdotto Intune per PC e smartphone aziendali e collegato i PC del dominio a Microsoft 365, con un'unica identità. Anche l'accesso da fuori passa dall'identità. I dipendenti raggiungono il gestionale TeamSystem, pubblicato all'esterno con Entra Application Proxy, con MFA obbligatoria e senza VPN. Per i fornitori le VPN condivise sono state sostituite da un accesso Zero Trust per identità (Cloudflare): ognuno entra con il proprio account aziendale e raggiunge solo il server che gli serve, nient'altro della rete. Gli accessi vengono registrati, così ogni intervento è tracciabile, in linea con quanto la NIS2 chiede sulla sicurezza della catena di fornitura. È un intervento di IT gestito: l'ambiente resta seguito da noi.
- 2,7 TBmigrati su Microsoft 365, circa
- 338 GBdi posta su 24 caselle
- 2,4 TBdi file su 21 OneDrive
- 1,2 mln+file migrati
Le immagini del progetto
I risultati.
- 15utenti con un'unica identità tra PC e Microsoft 365, con la stessa password, collegati senza perdere casella, OneDrive o Teams
- 0utenti amministratori dei propri PC, come chiede la NIS2
- 30 giornila durata della password dell'amministratore locale, gestita da Intune
- 29oggetti obsoleti dismessi: 22 computer inattivi e 7 server non più esistenti
- 12 → 1utenze VPN, con fornitori e dipendenti su accesso per identità
- 1solo punto di creazione per un nuovo dipendente, da cui escono account, casella e accesso ai PC
- BitLockerla chiave di ogni PC cifrato è salvata nel dominio, recuperabile in caso di guasto
- RDP offdesktop remoto spento su tutti i PC e autenticazione di rete obbligatoria sui server
- SBS offvecchio server spento: ruoli di dominio spostati sul nuovo controller e replica delle policy modernizzata
Il nostro processo, su ogni progetto
- 01AnalisiIl mercato, il business e chi userà il risultato: capiamo da dove si parte.
- 02FattibilitàEsigenze, costi e benefici a confronto, per scegliere la soluzione giusta.
- 03ProgettoLa soluzione disegnata nel dettaglio e condivisa prima di produrla.
- 04ProduzioneGrafica, foto, video o codice, verificati sui requisiti concordati.
- 05LancioMessa in linea o consegna, con la formazione di chi lo userà.
- 06GestioneAssistenza, misura dei risultati e miglioramenti nel tempo.